Trysec Siber Güvenlik ve Zafiyet Yönetim Platformu

Siber Güvenlik Testlerini Tek Merkezden Yönetin & Raporlayın!

Dağınık Excel ve PDF raporlarıyla vakit kaybetmeyin. Report Easy! Nessus, Burp Suite ve Fortify bulgularını tek ekranda toplayın, ekiplere atayın ve kurumsal şablonlarla saniyeler içinde raporlayın.
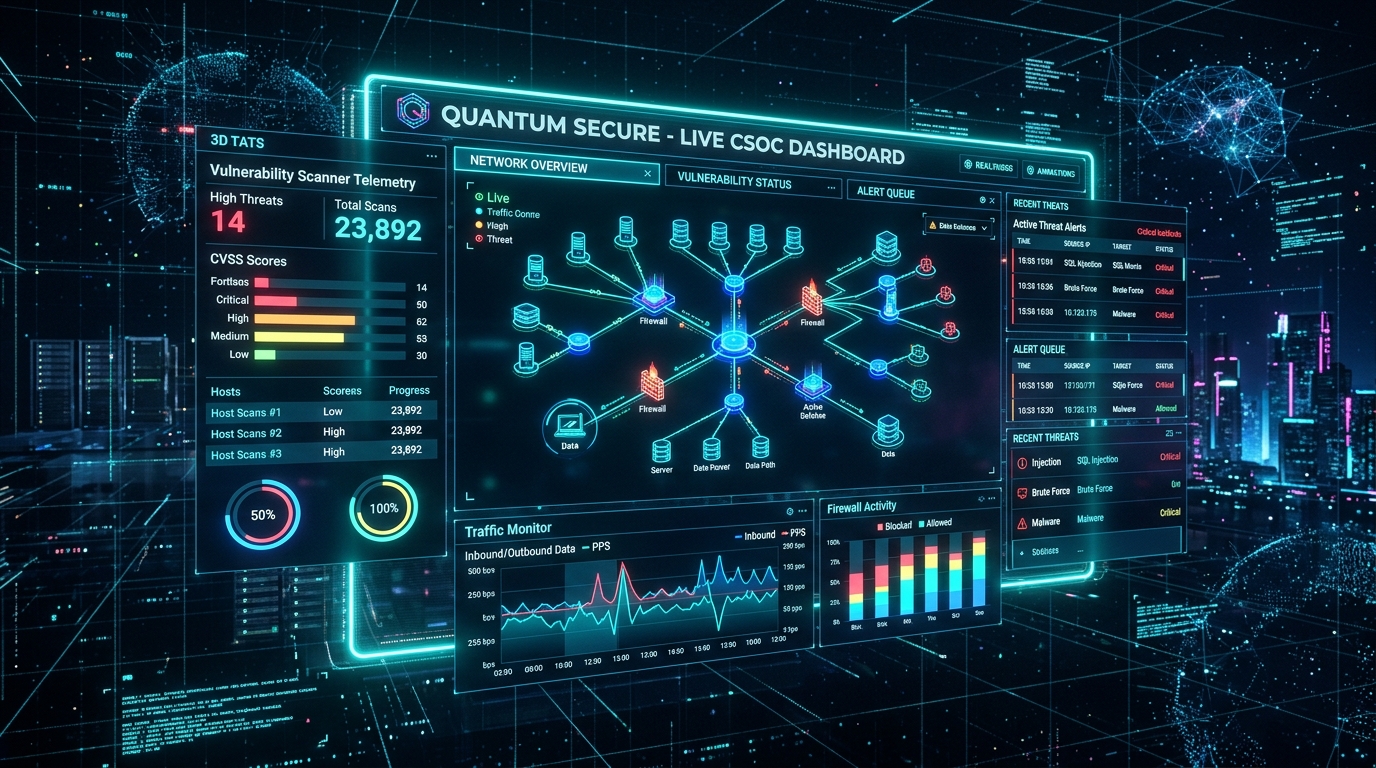
Reportiz Siber Güvenlik ve Zafiyet Yönetim Paneli
%75
Raporlama Süresinde Tasarruf
10.000+
CVE Kütüphanesi Takibi
15+
Tarayıcı & SIEM Entegrasyonu
SLA & On-Prem
Tam Veri Egemenliği
Zafiyet Yaşam Döngüsü

4 Adımda Kusursuz Zafiyet Orkestrasyonu

Tespit edilen güvenlik açığının sisteme girişinden re-test doğrulamasına kadar tüm süreç tek çatı altında.

01

Raporla

Pentest uzmanları manuel bulguları girer; Nessus, Burp Suite ve Fortify SCA çıktıları tek tıkla sisteme aktarılır.

02

Atama Yap

Zafiyet Yöneticisi (Manager), bulguları sorumlu yazılım ekiplerine, sistem birimlerine veya ilgili departmanlara atar.

03

Takip Et

E-posta, Telegram, SMS, WhatsApp ve Jira entegrasyonu ile çözüm adımları ve SLA süreleri anlık takip edilir.

04

Yönet & Onayla

Doğrulama (Re-test) testleri tamamlanır; Word ve PDF formatında kurumsal bulgu ve yönetim raporları üretilir.

Gerçek Zamanlı Görselleştirme

Veriye Dayalı Karar Alma ve Güvenlik Metrikleri

Reportiz Dashboard, kurumunuzun siber güvenlik duruşunu interaktif grafiklerle anlık olarak görselleştirir.

Aylık Zafiyet Kapatma Hızı (MTTR Trendi)

Tespit Edilen vs. Giderilen Güvenlik Açıkları

2026 Canlı Veri

Aktif Zafiyet Dağılımı

CVSS Skoruna Göre Risk Kırılımı

Kritik: 8 Adet
Raporlama Otomasyonu

Kurumsal Word & PDF Şablonlarıyla Zahmetsiz Raporlar

Pentest sonrası günlerce süren rapor yazma çilesine son verin. Ekran görüntülerinin yeri, risk matrisi, yönetici özeti ve yama önerileri tek tıkla kurumsal Word (.docx) veya PDF formatında dışa aktarılır.

Kurum logosu ve kurumsal şablon desteği
Yönetici Özeti ve Detaylı Teknik Kırılım
Uluslararası standartlara uygun CVSS v3.1 puanlaması
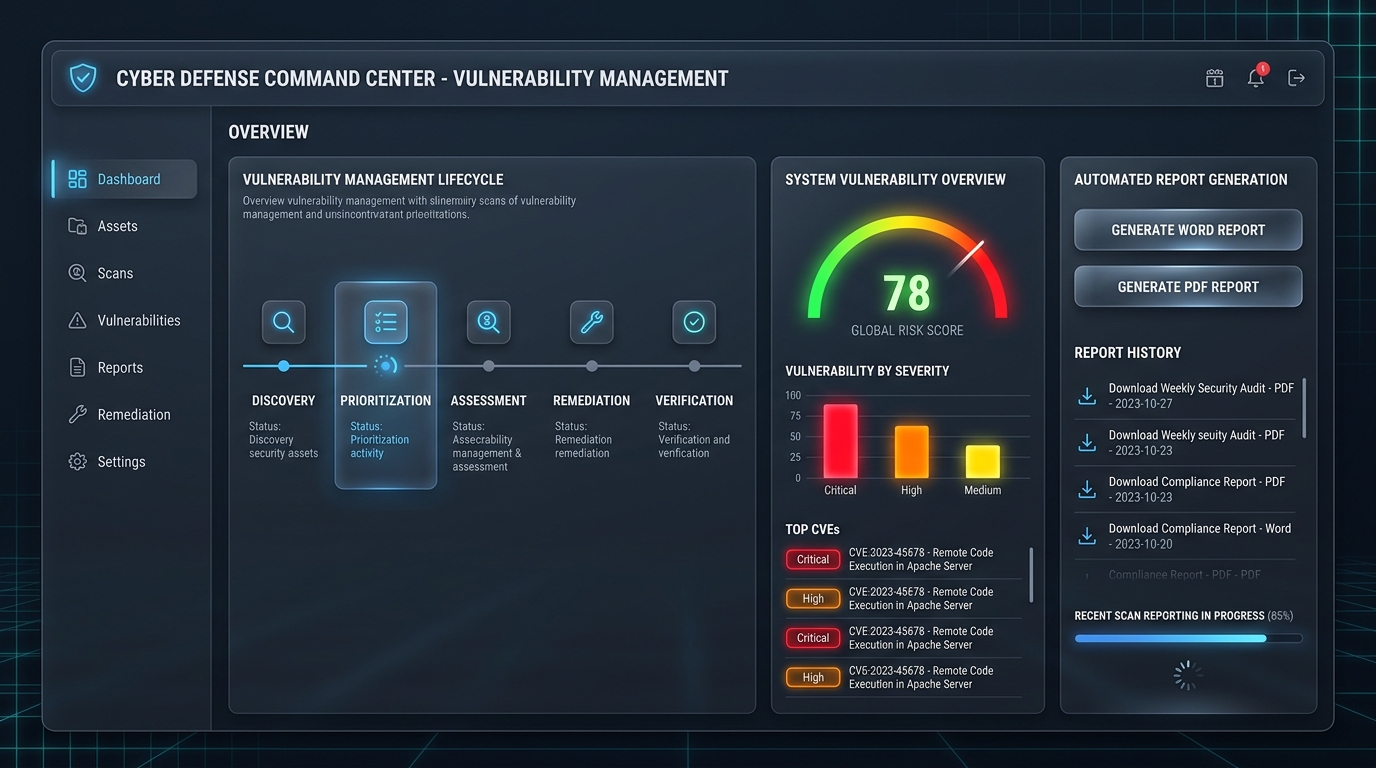
Reportiz Zafiyet Yönetimi ve Otomatik Raporlama Ekranı
Gelişmiş Özellikler

Siber Güvenlik Ekiplerinin Aradığı Tüm Güç

Sızma testi süreçlerini sadece izlemeyin; kurum genelinde güvenliği proaktif olarak yönetin.

Özel Rapor Şablonları

Kurumunuza ait test türlerine göre Word formatında özel rapor şablonları tasarlayabilir, ekran görüntülerinin konumuna kadar tüm detayları özelleştirebilirsiniz.

Envanter & Düzenli CVE Takibi

Kayıtlı varlıklarınıza dair yeni çıkan CVE zafiyetlerinin bildirimlerini düzenli alarak, test süreçleri dışında gelişen tehditlere karşı anında aksiyon başlatın.

Etkin Yetkilendirme Matrisi

Her projedeki çalışma gruplarını ayrı ayrı yetkilendirin. Kritik bir zafiyet bulgusunun sadece ilgili yetkili personele görünmesini sağlayarak veri gizliliğini koruyun.

On-Premise & Güvenli Bulut

İster tam yalıtımlı kurum içi (On-Prem) sunucularınızda, isterseniz yüksek güvenlikli bulut altyapısında çalıştırarak tam kontrol ve regülasyon uyumu elde edin.

Çok Kanallı Anlık Bildirim

E-posta, Telegram, WhatsApp, SMS ve Web Push bildirimleri ile bulguların durumunu ve ekiplerin aksiyonlarını anlık bildirimlerle kaçırmayın.

Proje ve Takvim Planlaması

Penetrasyon testi projeleriniz için iş takvimi oluşturun, test kapsamı ve türüne göre SOME ekipleri ile yazılım geliştiricileri tek platformda koordine edin.

Kesintisiz Entegrasyon

Güvenlik Araçlarınızla Birlikte Çalışır

Mevcut tarayıcılarınızdan verileri içeri aktarın, ekiplerinizin kullandığı mesajlaşma ve iş yönetim sistemlerine anında aktarın.

Nessus Tarama İçe Aktarım
Burp Suite Web Güvenlik Bulgusu
Fortify SCA Kaynak Kod (SAST)
Jira Task Senkronizasyonu
Slack Anlık Alarmlar
Zulip Kurumsal Chat
Gelişmiş Rol Matrisi

Her Paydaşa Özel Güvenli Arayüz

Kurum yöneticilerinden sızma testi uzmanlarına kadar her kullanıcının yetki sınırları katı kurallarla ayrılmıştır.

Sistem & Zafiyet Admini

  • Uluslararası CVE/CWE veritabanlarını sisteme yükleme
  • Sızma testi firmaları ve kurum üyeliklerini onaylama
  • Zafiyet yöneticisi (Manager) profilini atama ve yetkilendirme

Pentest Ekibi & Takım Lideri

  • Test planlama, iş takvimi oluşturma ve personel ataması
  • Nessus, Burp ve Fortify bulgularını içeri aktarma
  • Bulguları kalite kontrolünden geçirip "Raporlandı" durumuna alma

Yazılım & Sistem Departmanı

  • Kendilerine atanan bulguları görüntüleme ve çözümü bildirme
  • Düzeltme sonrası tek tıkla Re-test (yeniden test) talep etme
  • Proje yöneticisi için gizli tutulan teknik açıkları çözme
Canlı Tanıtım

Reportiz'i Kurumunuzda Deneyin

Ekibinizin test ve raporlama verimliliğini 3 katına çıkarın. Uzmanlarımız size özel 30 dakikalık canlı tanıtım sunsun.